
IT-SICHERHEIT FÜR UNTERNEHMEN
Sicherheitsrisiken im Griff.
Dieser IT-Sicherheitscheck für Unternehmen ist Deine Entscheidungsgrundlage vor der Umsetzung: In einer verständlichen Cyber-Risikoanalyse klären wir, was Deinen Betrieb wirklich gefährdet, wer Verantwortung trägt und welche Maßnahmen zuerst den größten Hebel haben.
Risiken klar. Entscheidungen sicher.
 Risiken klar. Entscheidungen sicher.
Du erhältst keine reine Technik-Checkliste, sondern Klarheit darüber, ob Dein Unternehmen Sicherheit im Alltag wirklich organisiert hat.
Wir zeigen, was funktioniert, wo Verantwortung fehlt und welche Schritte Deinen Betrieb spürbar widerstandsfähiger machen.
SICHERHEIT IST FÜHRUNGSAUFGABE
Cyber-Risikoanalyse statt Bauchgefühl: Was gefährdet Deinen Betrieb wirklich?
Die entscheidende Frage lautet: Ist unser Unternehmen organisatorisch so aufgestellt, dass wir bei Störungen, Angriffen oder Ausfällen schnell und richtig handeln können?
Viele Unternehmen haben über Jahre gute Einzelmaßnahmen aufgebaut: Virenschutz, Datensicherung, Firewall, Updates. Trotzdem bleibt oft unklar, wer Verantwortung trägt, welche Abläufe gelten und ob Menschen, Prozesse und Technik im Ernstfall zusammenspielen.
Diese Cyber-Risikoanalyse bringt Ordnung in genau diese Fragen. Du erhältst eine verständliche Standortbestimmung – mit klaren Verantwortlichkeiten, sichtbaren Lücken und einem Maßnahmenplan, den Du als Geschäftsführer steuern kannst.
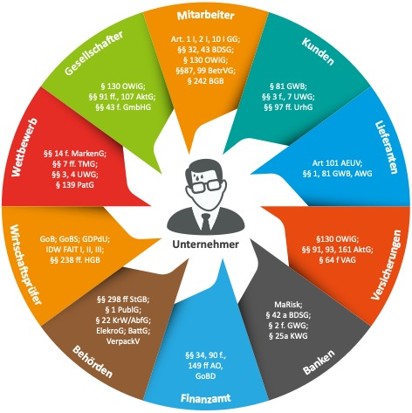
WAS WIR WIRKLICH PRÜFEN
IT-Sicherheitscheck: Ob Sicherheit in Deinem Unternehmen organisiert ist – nicht nur installiert.
Wir schauen auf die Zusammenarbeit von Menschen, Verantwortlichkeiten, Abläufen und Technik. Denn genau dort entscheidet sich, ob ein Betrieb in kritischen Situationen handlungsfähig bleibt.
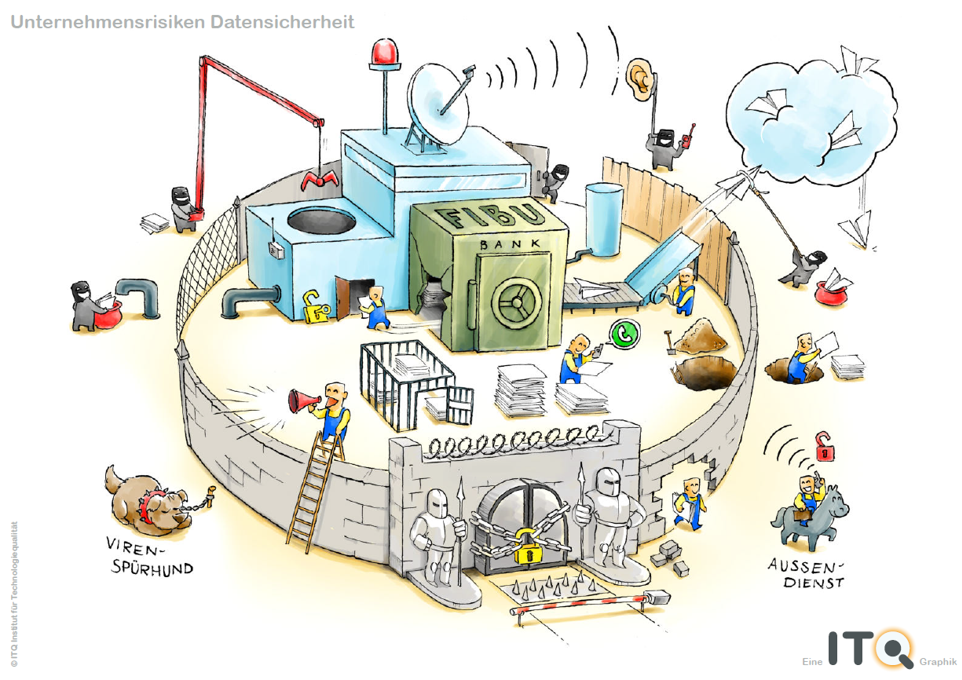


DEIN ERGEBNIS
Ein klarer Organisationsfahrplan für mehr Sicherheit.
Nach der Prüfung erhältst Du keinen technischen Bericht voller Fachbegriffe. Du erhältst eine nachvollziehbare Übersicht: Was ist bereits gut organisiert? Wo fehlen klare Abläufe oder Verantwortlichkeiten? Und welche Maßnahmen haben jetzt den größten Hebel?
Damit kannst Du gemeinsam mit uns entscheiden: Was muss sofort geklärt werden? Was verbessert die Handlungsfähigkeit im Ernstfall? Was planen wir sinnvoll für später?

Verantwortung & Entscheidungen
Ist klar geregelt, wer im Betrieb für welche Sicherheitsthemen entscheidet und im Ernstfall handlungsfähig ist?
Zugänge & Berechtigungen
Wer kann worauf zugreifen? Gibt es nachvollziehbare Rechte und geregelte Übergaben bei Mitarbeitendenwechsel?
Notfallfähigkeit & Wiederanlauf
Wichtige Daten müssen nicht nur gesichert sein. Entscheidend ist, ob Dein Betrieb nach einem Ausfall geordnet weiterarbeiten kann.
Abläufe im Alltag
Wie werden Sicherheitsvorfälle gemeldet? Was passiert bei verdächtigen E-Mails, verlorenen Geräten oder externen Zugriffen?
Technik als Teil des Ganzen
Wir schauen auch auf Schutzmaßnahmen für Geräte, Netzwerk und Systeme – aber immer mit Blick auf ihren Nutzen für Deinen Betrieb.
Priorisierter Umsetzungsplan
Du weißt, was zuerst zählt, wer Verantwortung übernimmt und welche Schritte spürbar mehr Sicherheit und Ruhe bringen.
In drei Schritten von Unsicherheit zu fundierten Entscheidungen.
Strukturiert, verständlich und mit Blick darauf, was Dich als Geschäftsführer tatsächlich handlungsfähig macht.

1. Geschäftsrisiken verstehen
Wir klären, wie Dein Betrieb arbeitet, wo Abhängigkeiten bestehen und was bei Ausfall oder Angriff tatsächlich auf dem Spiel steht.

2. Sicherheitsorganisation bewerten
Wir machen sichtbar, was bereits geregelt ist – und wo Verantwortlichkeiten, Abläufe oder Schutzmaßnahmen nicht zuverlässig zusammenpassen.

3. Prioritäten verbindlich festlegen
Du erhältst einen klaren Fahrplan: Was musst Du zuerst entscheiden, was verbessert die Handlungsfähigkeit sofort und was planst Du sinnvoll für später?
Was Du danach in der Hand hast.
Am Ende erhältst Du keinen technischen Bericht für die Schublade, sondern eine klare Entscheidungsgrundlage für die Geschäftsführung.
Du bekommst:
✓ Eine verständliche Einordnung der wichtigsten Risiken
✓ Eine Übersicht zu Stärken, Lücken und Verantwortlichkeiten
✓ Eine priorisierte Reihenfolge für die nächsten Schritte
✓ Einen realistischen Fahrplan für die Umsetzung
So kannst Du bewusst entscheiden, was sofort geklärt werden muss – und was sinnvoll danach folgt.

Für wen ist das sinnvoll?
Der Sicherheitscheck ist besonders sinnvoll, wenn Du nicht nur einzelne technische Lösungen kaufen, sondern Dein Geschäftsrisiko aktiv steuern möchtest.
Du musst kein IT-Profi sein. Wir übersetzen die technische Frage in eine unternehmerische: Was kann unseren Betrieb ausbremsen, wer ist verantwortlich und welche Maßnahmen schaffen zuerst Sicherheit?
Für Unternehmen in Ostfriesland und Emsland verbindet der IT-Sicherheitscheck regionale Nähe mit einem klaren Blick auf die Sicherheitsorganisation.
VOM CHECK ZUR SICHEREN IT
Die Risiken sind klar. Jetzt setzt Du die richtigen Maßnahmen um.
Der Sicherheitscheck schafft die Reihenfolge für die Umsetzung: Welche Schutzmaßnahmen brauchst Du zuerst, was sollte verbindlich geregelt werden und wo ist externe Unterstützung sinnvoll?
KLARE ABGRENZUNG
Der IT-Sicherheitscheck ist die Standortbestimmung und Entscheidungsgrundlage. Die technische und organisatorische Umsetzung – etwa für Zugänge, Datensicherung, Schutz vor Angriffen, Geräte und Notfallabläufe – bündeln wir in unserer Lösung „Endlich sichere IT“.
Vereinbare ein unverbindliches Beratungsgespräch
Jetzt kostenlosen Termin vereinbaren
Häufige Fragen zum IT-Sicherheitscheck für Unternehmen
Ist das nur ein Technik-Check?
Nein. Technik ist ein Teil der Prüfung, aber nicht der Kern. Entscheidend ist, ob Dein Unternehmen Verantwortung, Zugriffe, Notfallabläufe und Schutzmaßnahmen so organisiert hat, dass Ihr im Ernstfall nicht improvisieren müsst.
Was ist der Unterschied zwischen IT-Sicherheitscheck und IT-Sicherheitsprüfung?
Beide Begriffe beschreiben eine strukturierte Standortbestimmung Deiner IT-Sicherheit. Wir sprechen bewusst vom IT-Sicherheitscheck, weil es nicht um ein Technik-Gutachten geht: Im Mittelpunkt stehen Geschäftsrisiken, Verantwortlichkeiten, Abläufe und Notfallfähigkeit.
Ist das eine Zertifizierung?
Nein. Der IT-Sicherheitscheck ist keine Zertifizierung. Er orientiert sich aber am BSI-Grundschutz und schafft damit eine gute Basis, um eine spätere ISO-27001-Zertifizierung sinnvoll vorzubereiten.
Müssen wir dafür unsere IT komplett umstellen?
Nein. Der Check besteht aus Gesprächen und einer Besichtigung – es wird nichts umgestellt. Danach erhältst Du einen priorisierten Fahrplan, mit dem Du die nächsten Schritte bewusst planen kannst.
Wie viel Zeit muss mein Team einplanen?
In der Regel zwischen einer und drei Stunden. Wir halten die Abstimmungen schlank und sprechen vor allem mit den Personen, die den Überblick über Abläufe, Systeme und Verantwortlichkeiten haben.
Bekommen wir danach konkrete Empfehlungen?
Ja. Du erhältst eine verständliche Standortbestimmung und priorisierte Maßnahmen. Wir erklären auch, warum ein Schritt sinnvoll ist und welche Wirkung er im Alltag hat.
Unterstützt Hainke Computer auch bei der Umsetzung?
Ja. Wenn Du möchtest, setzen wir die gemeinsam priorisierten Maßnahmen technisch und organisatorisch mit Dir um und begleiten die Weiterentwicklung Deiner Sicherheitsorganisation.
Prüft Ihr auch unsere Datensicherung?
Ja. Wir betrachten, ob wichtige Daten und Systeme nicht nur gesichert sind, sondern ob Wiederanlauf, Zuständigkeiten und Abläufe im Ernstfall tragfähig organisiert sind.
Geht es auch um Mitarbeitende und Phishing?
Nein. Schulungen, Tests oder Phishing-Simulationen gehören nicht zum IT-Sicherheitscheck. Wir bewerten hier die Sicherheitsorganisation, Verantwortlichkeiten, Zugänge, Notfallfähigkeit und vorhandene Schutzmaßnahmen.
Was passiert, wenn wir bereits viele technische Maßnahmen haben?
Das wirkt sich am Ende der Bewertung positiv aus. Der Check macht sichtbar, welche Stärken bereits vorhanden sind und ob die vorhandenen Maßnahmen sinnvoll zusammenspielen.
Ist der Check für Unternehmen in Ostfriesland und Emsland geeignet?
Ja. Hainke Computer begleitet Unternehmen aus Ostfriesland und dem Emsland persönlich und verständlich – mit Blick auf die Sicherheit, Handlungsfähigkeit und Verantwortung des Betriebs.
Was unterscheidet den Check von „Endlich sichere IT“?
Der IT-Sicherheitscheck ist die Standortbestimmung und Priorisierung. „Endlich sichere IT“ bündelt die anschließende technische und organisatorische Umsetzung sowie den dauerhaften Schutz.
Weitere Fragen zur Cyber-Risikoanalyse und Sicherheitsorganisation
Wer sollte am Sicherheitscheck teilnehmen?
Sinnvoll sind die Personen, die Verantwortung für Betrieb, Abläufe, IT und wichtige Fachbereiche tragen. So entsteht ein realistisches Bild statt einer rein technischen Einzelperspektive.
Erhalten wir einen nachvollziehbaren Fahrplan?
Ja. Du erhältst eine verständliche Einordnung der Ausgangslage und priorisierte nächste Schritte, damit Entscheidungen nicht auf Bauchgefühl beruhen.
Müssen wir vorab Unterlagen vorbereiten?
Nein. Wir sagen Dir frühzeitig, welche Informationen hilfreich sind. Die Gespräche und die gemeinsame Sicht auf die Abläufe stehen im Mittelpunkt.
Wie starten wir?
Mit einem unverbindlichen Gespräch klären wir Deine Ausgangslage und ob der IT-Sicherheitscheck der richtige nächste Schritt für Deinen Betrieb ist.